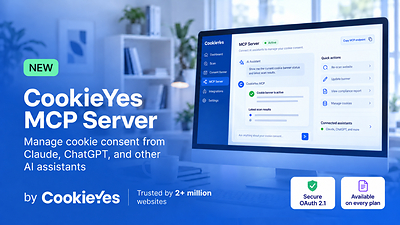
Verwalten Sie Banner, führen Sie Cookie-Scans durch und nehmen Sie genehmigte Aktualisierungen über Claude, ChatGPT oder andere KI-Assistenten mithilfe einfacher Eingabeaufforderungen vor
MILTON KEYNES, England, 17. September 2026 /PRNewswire/ -- CookieYes, die Einwilligungsmanagement-Plattform, der über 2 Millionen Websites vertrauen, hat ihren „Model Context Protocol (MCP)"-Server veröffentlicht. Kunden können nun ihre Einwilligungseinstellungen überprüfen und unterstützte Aktualisierungen über die von ihnen bereits genutzten KI-Assistenten wie Claude und ChatGPT vornehmen.
Ein MCP-Server verbindet KI-Assistenten mit externer Software, damit diese Informationen abrufen und Aufgaben ausführen können. CookieYes nutzt diese Verbindung, damit Kunden ihre Einwilligung zu Cookies im Rahmen eines Gesprächs verwalten können, ohne zwischen verschiedenen Tools wechseln oder sich durch die Einstellungen im Dashboard wühlen zu müssen.
Verbinden Sie Ihr CookieYes-Konto, um den Status des Banners zu überprüfen, Scans einzusehen und genehmigte Aktualisierungen vorzunehmen.
Entwickler können den Installationscode abrufen und überprüfen, ob ein Banner aktiv ist. Marketingfachleute können die Scan-Ergebnisse vor dem Start von Kampagnen überprüfen, während Agenturen den Status von Bannern auf den Websites ihrer Kunden mit einer einzigen Abfrage überprüfen können. Benutzer können außerdem Scans durchführen oder die Farben, Layouts, Positionen und Stile im Einstellungscenter anpassen.
Zum Beispiel: „Überprüfe meine Websites und sag mir, auf welchen ein Cookie-Banner inaktiv ist."
Der Server stellt zehn Tools zur Verfügung, von denen sieben schreibgeschützt sind. Die drei, die Scans auslösen oder die Bannereinstellungen ändern, zeigen die vorgeschlagene Maßnahme an und erfordern eine Genehmigung.
„Unser Fokus lag schon immer darauf, die Einholung und Verwaltung von Einwilligungen zu vereinfachen", sagte Anvar T.K., CEO von CookieYes. „Wir haben den MCP-Server entwickelt, um unseren Kunden eine einfachere Möglichkeit zu bieten, ihre Websites zu überprüfen, Probleme zu erkennen und Aktualisierungen mithilfe der KI-Tools vorzunehmen, die sie bereits nutzen."
Für die Authentifizierung wird OAuth 2.1 mit PKCE verwendet, und der Zugriff auf MCP muss vom Kontoinhaber freigegeben werden. Vernetzte KI-Assistenten können in begrenztem Umfang Bannerkonfigurationen auslesen und Metadaten scannen, sind jedoch nicht in der Lage, personenbezogene Daten, Einwilligungsaufzeichnungen, Cookie-Werte, Anmeldedaten, Rechnungsdaten oder Angaben zu Kontoinhabern abzurufen. Kontoinhaber können den MCP-Zugriff jederzeit vollständig deaktivieren oder einzelne KI-Clients trennen – entweder über das CookieYes-Dashboard oder über die Einstellungen des jeweiligen KI-Clients.
Der MCP-Server ist in jedem CookieYes-Tarif enthalten, auch im kostenlosen.
Informationen zu CookieYes
CookieYes wird auf mehr als 2 Millionen Websites eingesetzt, darunter Ahrefs, KFC, Domino's und Forbes. Es unterstützt Unternehmen bei der Verwaltung von Einwilligungen gemäß der DSGVO, dem CCPA und anderen Datenschutzrahmenwerken durch Cookie-Scans, anpassbare Banner, Geotargeting und die Protokollierung von Einwilligungen. CookieYes ist ein zertifizierter Google CMP Partner der Gold-Stufe.
Link: https://www.cookieyes.com
Medienkontakt: press@cookieyes.com
 View original content to download multimedia:https://www.prnewswire.com/news-releases/cookieyes-fuhrt-den-mcp-server-ein-um-die-einwilligung-zur-verwendung-von-cookies-in-claude-und-chatgpt-zu-verwalten-302881127.html

Der bewaffnete Juwelenraub im Wiener Museum für angewandte Kunst (MAK) vom 27. August ist nach Einschätzung externer Fachleute nicht auf Versäumnisse der Institution zurückzuführen. Ein 34 Seiten umfassendes Gutachten des Sicherheitsconsulting-Unternehmens LifeLine's kommt zu dem Schluss, dass das Haus sowohl bei den technischen Sicherheitsvorkehrungen als auch beim operativen Vorgehen während des Überfalls und im anschließenden Krisenmanagement korrekt gehandelt hat. Die zentrale Frage, ob das Ereignis sicherheitstechnisch und organisatorisch adäquat bewältigt wurde, beantworten die Gutachter mit einem „klaren Ja“.
Im Fokus der Untersuchung stand die Ausstellung „Glanzstücke. Van Cleef & Arpels High Jewelry x Masterpieces from the MAK Collection“, in deren Juwelenraum zwei bewaffnete Täter mitten am Nachmittag eine Vitrine einschlugen und mit einem historischen Diamantcollier flüchteten. Laut Bericht waren alle mit den Vertragspartnern vereinbarten Sicherheitsstandards und Normen erfüllt. Dazu zählten unter anderem der Einsatz von 185 Videokameras, einer dreistelligen Zahl von Alarmsensoren, speziellem Sicherheitsglas sowie geschultem Sicherheitspersonal. Der nach der Tat eingeführte Einsatz von Metalldetektoren war laut Gutachten zuvor weder verlangt noch durch bestehende Standards vorgesehen.
Besonders hervor hebt der Bericht die bewusste Entscheidung für den Vorrang des Personenschutzes vor dem Objektschutz. Aus diesem Grund verzichtete das Museum auf laute Alarmsignale während der Öffnungszeiten und auf bewaffnete Sicherheitskräfte im Ausstellungsbereich. Die direkte Alarmierung von Polizei und hauseigener Sicherheitszentrale wurde den Angaben zufolge um 14:01:22 Uhr ausgelöst und habe „optimal und effizient“ funktioniert. Auch das Verhalten der anwesenden Securitas-Mitarbeitenden wird positiv bewertet: Sie hätten eine unmittelbare Konfrontation mit den bewaffneten Tätern und damit das Risiko einer Eskalation, etwa durch Panik oder mögliche Geiselnahmen, vermieden.
Die Gutachter kommen insgesamt zu dem Befund, dass ein von professionellen Tätern geplanter und durchgeführter Raub unter regulären Öffnungsbedingungen mit „vernünftigen Mitteln“ nicht vollständig zu verhindern gewesen sei – selbst bei Einsatz moderner Überwachungstechnik und etablierter Sicherheitsprotokolle. Aus ihrer Sicht bestätigt der Fall eine bekannte Grenze musealer Schutzkonzepte: Absolute Sicherheit wäre nur um den Preis massiver Einschränkungen der Bewegungsfreiheit von Besucherinnen und Besuchern zu erreichen, formuliert das Gutachten sinngemäß. Das MAK wird damit für den konkreten Vorfall entlastet, auch wenn der spektakuläre Coup die Debatte über Sicherheitsstandards in Ausstellungshäusern neu anheizen dürfte.