ABU DHABI, VAE, 21. September 2026 /PRNewswire/ -- Cyble, ein weltweit tätiges, auf KI spezialisiertes Cybersicherheitsunternehmen, gab heute die Unterzeichnung einer Absichtserklärung (Memorandum of Understanding, MOU) mit dem Cyber Security Council der Vereinigten Arabischen Emirate (VAE) bekannt, der für die Stärkung der Cybersicherheit in den VAE zuständigen Bundesbehörde. Die Vereinbarung besiegelt eine strategische Zusammenarbeit, deren Schwerpunkt auf den Fähigkeiten von Cyble im Bereich der Bedrohungsanalyse liegt, und stellt einen bedeutenden Meilenstein in Cyble's Engagement im nationalen Cybersicherheits-Ökosystem der VAE dar.
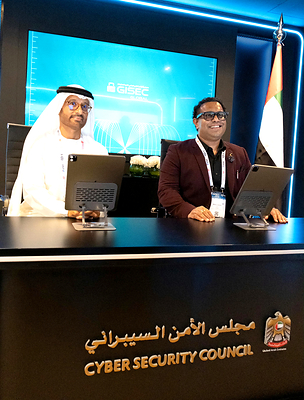
Die Absichtserklärung schafft einen Rahmen, innerhalb dessen Cyble den Council bei dessen Aufgabe des Schutzes der digitalen Infrastruktur der VAE unterstützt, wobei der Schwerpunkt auf der Bereitstellung hochentwickelter Bedrohungsinformationen, Frühwarnkapazitäten und umsetzbarer Erkenntnisse zu neu auftretenden Cyberrisiken liegt, denen Regierungsstellen und Einrichtungen der kritischen Infrastruktur im ganzen Land ausgesetzt sind.
Diese Zusammenarbeit spiegelt das anhaltende Engagement der VAE wider, auf nationaler Ebene eine widerstandsfähige und zukunftsorientierte Cybersicherheitsstrategie aufzubauen, und positioniert Cyble als vertrauenswürdigen Technologiepartner im Rahmen dieser Bemühungen. Durch die enge Zusammenarbeit mit dem Council möchte Cyble dazu beitragen, den Überblick über Bedrohungsakteure, böswillige Kampagnen und Schwachstellen zu verbessern, welche die wichtigsten Systeme und Dienste der VAE beeinträchtigen könnten.
„Dies ist nicht nur eine Ankündigung einer Partnerschaft. Dies ist eine strategische Bestätigung der Fähigkeiten von Cyble auf nationaler Ebene im Bereich Cybersicherheit und möglicherweise der Einstieg in eine Zusammenarbeit mit der Regierung der Vereinigten Arabischen Emirate sowie in das Ökosystem der kritischen Infrastruktur des Landes", sagte Beenu Arora, CEO und Mitbegründer von Cyble. „Die Zusammenarbeit mit dem Cyber Security Council unterstreicht das Vertrauen, das in unsere Threat-Intelligence-Plattform gesetzt wird, und spiegelt die wachsende Bedeutung einer proaktiven, auf Erkenntnissen basierenden Verteidigung wider, wenn es darum geht, Nationen vor immer raffinierteren Cyberbedrohungen zu schützen."
„Der Cyber Security Council hat sich zum Ziel gesetzt, strategische Partnerschaften mit erstklassigen Technologieanbietern aufzubauen, welche die Cyberresilienz der Vereinigten Arabischen Emirate auf allen Ebenen stärken", erklärte Dr. Mohamed Al Kuwaiti, Head of Cybersecurity der Vereinigten Arabischen Emirate. „Die Absichtserklärung mit Cyble spiegelt unser gemeinsames Engagement für den Schutz der digitalen Infrastruktur des Landes wider, das auf fortschrittlichen Bedrohungsinformationen und einer proaktiven, informationsgestützten Verteidigung beruht – damit die VAE weiterhin eine Vorreiterrolle bei der weltweiten Cybersicherheitsbereitschaft einnehmen."
Die Vereinbarung ist Teil der umfassenderen Strategie von Cyble, die Zusammenarbeit mit Regierungs- und Aufsichtsbehörden im gesamten Nahen Osten zu vertiefen und damit seine Position als vertrauenswürdiger Partner nationaler Cybersicherheitsbehörden zu stärken, die sich in einer zunehmend komplexen Bedrohungslandschaft zurechtfinden müssen.
Die von Blaze AI unterstützte Threat-Intelligence-Plattform von Cyble, Cyble Vision, wird bei dieser Zusammenarbeit eine zentrale Rolle spielen – sie ermöglicht eine schnelle Erkennung, automatisierte Analyse und kontextbezogene Einblicke in Ransomware, Phishing, Betrug und andere sich ständig weiterentwickelnde Bedrohungen, die für die Prioritäten der nationalen Sicherheit relevant sind.
Informationen zu Cyble
Cyble ist ein weltweit tätiges, KI-basiertes Cybersicherheitsunternehmen, das sich auf Bedrohungsinformationen, Schutz vor digitalen Risiken und die Überwachung des Dark Web spezialisiert hat. Die Flaggschiff-Plattform des Unternehmens, Cyble Vision, die auf Blaze AI basiert, bietet schnelle Erkennung von Bedrohungen, automatisierte Analyse und kontextbezogene Einblicke in Ransomware, Phishing und Betrug.
Medienkontakt:
enquiries@cyble.com
+1 678 379 3241
www.cyble.com
 View original content to download multimedia:https://www.prnewswire.com/news-releases/cyble-und-der-cyber-security-council-der-vae-unterzeichnen-absichtserklarung-zur-starkung-der-nationalen-fahigkeiten-im-bereich-der-bedrohungsanalyse-302884384.html

Ein umfangreicher Auswertungsbericht der Wirtschafts- und Korruptionsstaatsanwaltschaft (WKStA) zu digitalen Daten des verstorbenen Justiz-Spitzenbeamten Christian Pilnacek sorgt für neuen politischen und justizinternen Sprengstoff. Chatprotokolle, E-Mails und weitere Unterlagen zeichnen ein Bild tiefgreifender Konflikte innerhalb der Justiz – insbesondere zwischen der WKStA und Teilen der vorgesetzten Behörden. Parallel dazu bereitet ein parlamentarischer Untersuchungsausschuss die Befragung von Schlüsselpersonen vor, um mögliche politische Einflussnahmen auf Ermittlungen rund um Pilnacek und dessen Tod zu beleuchten.
Aus der von der WKStA erstellten Expertise zu Pilnaceks Kommunikationsdaten geht hervor, wie der langjährige Leiter der für Strafrecht zuständigen Sektion im Justizministerium über Jahre hinweg gegenüber der WKStA Stellung bezog. Der Bericht zeigt, dass der damalige Wiener Oberstaatsanwaltschef Johann Fuchs im Juni 2019 in einer internen Nachricht erklärte, er sehe es als Aufgabe seiner Amtszeit, eine von der WKStA angeblich offengelegte „Verkommenheit“ im Berufsstand „mit allen Mitteln zu bekämpfen“. Er bezeichnete Pilnacek darin ausdrücklich als Mitstreiter. In dem Gutachten findet sich zudem Material, aus dem hervorgehen soll, wie die Korruptionsstaatsanwaltschaft aufgelöst und neu aufgesetzt werden könnte.
Die Auswertung des Laptops und mehrerer Speichermedien Pilnaceks, die in einem rund 440 Seiten starken Bericht zusammengefasst wurde, behandelt auch seine Kontakte in das Umfeld der ÖVP. Der frühere Sektionschef war von 2010 bis 2020 über alle wesentlichen Strafsachen der Republik informiert und konnte als weisungsbefugter Beamter Ermittlungsschritte mitsteuern oder Berichte anfordern. Laut dem Bericht kooperierte er in dieser Zeit eng mit ÖVP-nahen Personen und wirkte an der Verteidigung von Beschuldigten mit. Nach Bekanntwerden einer Audioaufnahme aus dem Sommer 2023, in der Pilnacek Interventionen von ÖVP-Seite beklagte, leitete die WKStA ein Ermittlungsverfahren gegen unbekannte Täter ein; dieser Interventionsakt ist nun ebenfalls Gegenstand des U-Ausschusses.
Der Untersuchungsausschuss, der sich mit den Umständen von Pilnaceks Tod und dem Umgang der Behörden befasst, bekommt das WKStA-Dokument zeitlich passend zur nächsten Befragungsrunde vorgelegt. Zunächst soll ein IT-Experte der WKStA, der für das Auslesen von Datenträgern zuständig ist, Auskunft geben. In den darauffolgenden Tagen werden Exekutivbeamte befragt, darunter der Leiter des Bundeskriminalamts sowie zwei Polizeibeamte aus Niederösterreich, die unter anderem mit Pilnaceks Geisterfahrt Stunden vor dem Fund seiner Leiche in einem Donau-Seitenarm befasst waren. Politisch besonders im Fokus steht der Auftritt von Innenminister Gerhard Karner und dessen Kabinettschefin, nachdem eine vom Ressort in Auftrag gegebene Schulungsunterlage für geladene Auskunftspersonen parteiübergreifend – mit Ausnahme der ÖVP – auf Kritik gestoßen war.
Die Kombination aus internen Justizchats, detaillierter Datenauswertung und politischer Aufarbeitung im Parlament verschärft die Debatte über das Verhältnis zwischen Ministerien, Staatsanwaltschaften und Parteien. Während die WKStA ihre Auswertungsergebnisse in den U-Ausschuss einbringt, suchen Abgeordnete nach Antworten auf die Frage, ob und in welchem Ausmaß versucht wurde, auf Ermittlungen Einfluss zu nehmen – sowohl in prominenten Wirtschafts- und Korruptionsfällen als auch im Zusammenhang mit den Untersuchungen nach dem Tod eines der einflussreichsten Justizbeamten der vergangenen Jahre.


